Dans un contexte de cyberattaques récurrentes, de tensions géopolitiques et d’infrastructures toujours plus connectées, la sécurité numérique prend une dimension stratégique pour tous les acteurs de la santé.
L’enjeu n’est pas d’adopter un discours anxiogène. Il est beaucoup plus concret : une pharmacie en ligne doit pouvoir protéger la confidentialité de ses données, garantir leur intégrité et continuer à fonctionner même lorsqu’un incident survient.
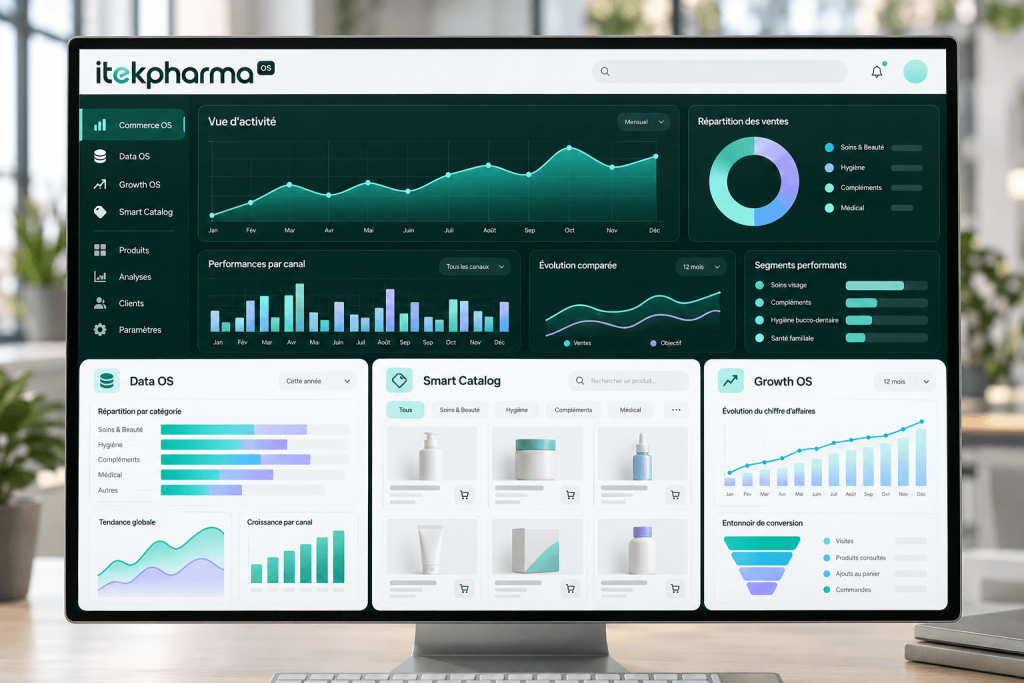
C’est cette logique qu’ITEKPHARMA intègre dès la conception de son OS. Sécurité, conformité, commerce et data sont pensés ensemble pour qu’une pharmacie puisse développer ses services sans fragiliser les fondamentaux qui soutiennent son activité.
Pourquoi la cybersécurité devient un sujet stratégique pour la pharmacie en ligne
Les attaques informatiques ne concernent plus uniquement les grandes entreprises technologiques. Services publics, établissements de santé, entreprises et infrastructures critiques sont régulièrement ciblés.
En 2025, l’ANSSI a recensé 1 366 incidents de sécurité en France et identifie la santé parmi les secteurs particulièrement exposés. Dans le même temps, la CNIL rappelle que les données de santé appartiennent aux catégories de données les plus sensibles et nécessitent un niveau de protection renforcé.
Pour une pharmacie en ligne, les conséquences d’un incident peuvent être multiples : indisponibilité du site, perturbation des commandes, accès non autorisé à des données, altération d’informations, rupture d’un service ou perte de confiance.
Le sujet dépasse donc largement l’informatique. Il touche directement la capacité d’une activité digitale à rester fiable, disponible et crédible.
Confidentialité, intégrité, continuité : trois exigences à protéger
La cybersécurité ne consiste pas uniquement à empêcher quelqu’un d’entrer dans un système. Elle repose aussi sur la capacité à préserver trois dimensions essentielles.
La confidentialité : seules les personnes et les systèmes autorisés doivent pouvoir accéder aux données qui leur sont nécessaires.
L’intégrité : les informations doivent rester exactes, complètes et fiables. Une donnée modifiée, corrompue ou utilisée hors de son contexte peut avoir autant d’impact qu’une fuite.
La continuité : le service doit pouvoir continuer à fonctionner, ou être rétabli dans des conditions maîtrisées, lorsqu’un incident survient.
Pour une pharmacie en ligne, ces trois dimensions concernent l’ensemble de l’écosystème : comptes clients, données personnelles, catalogue, commandes, transactions, interfaces d’administration, connexions avec les outils métiers, sauvegardes et accès des différents intervenants.
La sécurité d’une pharmacie digitale se mesure donc autant à la protection des données qu’à la capacité de l’activité à continuer à fonctionner.
Ce que l’IA et les infrastructures connectées changent
L’IA générative ouvre de nouvelles possibilités pour les entreprises, mais elle modifie aussi le paysage de la menace.
L’ANSSI souligne qu’elle peut faciliter certaines étapes d’une attaque : profilage de cibles, création de contenus d’ingénierie sociale, rédaction de messages de phishing plus crédibles ou assistance au développement de programmes malveillants. Elle permet surtout d’accélérer et de passer à l’échelle sur des techniques qui existaient déjà.
En parallèle, les entreprises connectent davantage d’outils, de services, d’API et de sources de données. Chaque nouvelle connexion crée de la valeur, mais elle doit aussi être pensée sous l’angle des accès, des habilitations, des flux et des données manipulées.
C’est particulièrement vrai lorsque de nouveaux services IA sont intégrés dans un environnement e-commerce. La bonne question n’est pas seulement « que peut faire cet outil ? », mais aussi « quelles données utilise-t-il, où circulent-elles, qui peut y accéder et que se passe-t-il si le service devient indisponible ? ».
Cette approche rejoint les évolutions que nous analysons dans notre article consacré à la data, à l’IA et aux nouveaux usages de la pharmacie digitale. Sur le volet acquisition, découvrez également notre analyse sur ChatGPT Ads et les nouvelles opportunités d’acquisition pour les pharmacies en ligne.
La sécurité ne doit pas être ajoutée après le lancement
Corriger une architecture après sa mise en production est toujours plus complexe que prévoir les bons principes dès le départ.
C’est pourquoi ITEKPHARMA travaille sur une logique de sécurité et de conformité intégrées à la conception : limiter les accès à ce qui est nécessaire, maîtriser les flux, encadrer les usages de la donnée, choisir une infrastructure adaptée et prévoir la continuité des services.
Cette approche permet aussi de faire évoluer la plateforme plus sereinement. Lorsqu’un nouveau service, un nouvel outil ou un nouvel usage IA apparaît, il vient s’intégrer dans un cadre déjà structuré au lieu de créer une nouvelle zone de risque indépendante.
La sécurité devient alors un facilitateur de croissance : elle permet d’avancer plus vite parce que les fondamentaux sont déjà posés.
Ce qu’ITEKPHARMA apporte concrètement
Depuis plus de vingt ans, ITEKPHARMA conçoit et fait évoluer des plateformes digitales dédiées à la pharmacie. Plus de 1 000 projets de pharmacies en ligne ont nourri notre expertise et notre produit. Cette spécialisation change notre manière d’aborder la sécurité : nous ne sécurisons pas un système abstrait, nous sécurisons une activité qui doit continuer à vendre, traiter les commandes, faire circuler les bonnes données et évoluer.
Notre rôle ne s’arrête donc pas à la protection technique. Nous relions les enjeux de sécurité aux réalités du e-commerce pharmacie : parcours client, catalogue, transactions, données, outils métiers, continuité et capacité à intégrer de nouveaux services.
Avec ITEKPHARMA OS, sécurité, conformité, commerce et data sont pensés ensemble dès la conception. La conformité RGPD est intégrée aux usages, l’infrastructure repose sur un hébergement certifié HDS en France pour les périmètres concernés, et les données e-commerce utilisées pour les analyses de marché sont exploitées de manière agrégée et anonymisée, sans identification des patients.
Cette logique est détaillée plus largement dans notre article sur ITEKPHARMA OS et la nouvelle génération de plateformes e-commerce dédiées à la pharmacie.
La certification HDS ne suffit évidemment pas, à elle seule, à résumer une stratégie de cybersécurité. Elle apporte un cadre exigeant pour l’hébergement des données de santé. La sécurité repose ensuite sur l’ensemble de l’architecture : gouvernance des accès, maîtrise des flux, continuité, organisation et évolution de la plateforme.
C’est cette combinaison entre expertise pharmacie, architecture e-commerce et maîtrise de la donnée qui permet d’intégrer de nouveaux usages sans repartir de zéro ni traiter la sécurité comme un sujet isolé.
Découvrez également notre approche Confiance & Sécurité.
Vous souhaitez voir comment ces principes sont intégrés à ITEKPHARMA OS ? Demandez une démonstration personnalisée : nous vous montrerons concrètement comment les accès, les flux, l’hébergement, la donnée et la continuité sont pensés dans la plateforme.
Sécuriser les transactions sans compliquer l’expérience
Le paiement est l’un des moments où la confiance devient immédiatement visible pour le client.
Le parcours doit être fluide, mais il doit également reposer sur une intégration fiable, des flux maîtrisés et des prestataires adaptés. La sécurité ne doit pas se traduire par une accumulation de friction ou de messages techniques.
Le même principe vaut pour le compte client, les données personnelles et les services connectés : la protection doit être forte sans rendre l’expérience plus complexe.
Pour ITEKPHARMA, performance et sécurité ne sont donc pas deux sujets opposés. Une plateforme bien conçue doit être capable de rassurer, de convertir et de protéger en même temps.
La continuité de service devient un critère de confiance
La cybersécurité ne concerne pas uniquement la prévention. Elle concerne aussi la capacité à continuer à opérer lorsqu’un incident survient.
Pour une pharmacie en ligne, un site indisponible ou un service critique inaccessible a un impact immédiat sur l’activité. La continuité doit donc être pensée au même niveau que la confidentialité et l’intégrité des données.
Cela suppose de concevoir une architecture capable d’absorber les évolutions, d’encadrer les dépendances et de limiter les effets d’un incident sur l’ensemble du système.
C’est un enjeu de résilience, mais aussi de confiance commerciale : un client revient plus volontiers vers une plateforme qu’il perçoit comme stable, fiable et maîtrisée.
La confiance numérique devient un avantage stratégique
Les utilisateurs ne voient pas les choix d’architecture ou les règles de gouvernance des données. En revanche, ils en perçoivent les conséquences : stabilité du site, disponibilité des services, clarté du paiement, cohérence du compte client et transparence sur l’utilisation des données.
Dans la pharmacie en ligne, cette confiance est particulièrement importante. Elle conditionne la volonté de créer un compte, de commander, de revenir et de recommander le site.
C’est pourquoi ITEKPHARMA ne traite pas la sécurité comme un argument purement technique. Elle fait partie de la qualité globale de l’expérience digitale et de la capacité d’une pharmacie à développer son activité durablement.
Vous souhaitez sécuriser votre prochaine étape digitale ?
Vous avez un projet de refonte, de montée en charge, de data ou d’intégration IA ? Avant de multiplier les outils et les connexions, le bon moment pour parler de sécurité est avant leur mise en production.
L’équipe ITEKPHARMA peut analyser votre contexte et vous montrer comment ITEKPHARMA OS intègre confidentialité, intégrité des données, continuité de service et performance e-commerce dans une même architecture.
Contactez l’équipe ITEKPHARMA ou demandez une démonstration d’ITEKPHARMA OS : vous verrez concrètement comment la sécurité est intégrée au fonctionnement de la plateforme, et pas ajoutée après coup.
FAQ : cybersécurité, IA et pharmacie en ligne
Pourquoi la cybersécurité est-elle stratégique pour une pharmacie en ligne ?
Parce qu’un incident peut affecter à la fois les données, les transactions, la disponibilité du site et la confiance des clients. Dans un secteur lié à la santé, la confidentialité, l’intégrité des informations et la continuité des services sont particulièrement importantes.
Que signifie l’intégrité des données ?
L’intégrité signifie qu’une donnée reste exacte, complète et fiable tout au long de son cycle de vie. Elle doit être protégée contre les modifications non autorisées, les corruptions ou les erreurs pouvant fausser son utilisation.
Pourquoi la continuité de service est-elle aussi importante que la confidentialité ?
Parce qu’un service indisponible peut avoir un impact immédiat sur l’activité, même si aucune donnée n’a été volée. Une stratégie de sécurité doit donc protéger les informations tout en prévoyant la capacité à maintenir ou rétablir les services essentiels.
L’IA augmente-t-elle réellement les cyberattaques ?
L’ANSSI indique que l’IA générative peut faciliter certaines étapes d’une attaque, notamment le profilage, l’ingénierie sociale ou la création de contenus malveillants. Elle accélère surtout des techniques existantes et leur passage à l’échelle.
La certification HDS suffit-elle à garantir la cybersécurité ?
Non. La certification HDS encadre l’hébergement des données de santé et impose des exigences spécifiques. Elle constitue un socle important lorsque le périmètre l’exige, mais elle doit être complétée par une approche globale des accès, des flux, des sauvegardes, de la continuité et de la gouvernance.
Toutes les données d’une pharmacie en ligne sont-elles des données de santé ?
Non. La qualification dépend de la nature de la donnée et de son contexte. Une pharmacie en ligne traite néanmoins de nombreuses données personnelles et peut manipuler des informations sensibles ou très révélatrices, qui doivent être protégées avec rigueur.
Comment ITEKPHARMA exploite-t-il les données utilisées par Data OS ?
Les données e-commerce utilisées pour produire des repères marché sont exploitées de manière agrégée et anonymisée. Elles ne servent pas à identifier les patients.
Pourquoi intégrer la sécurité dès la conception ?
Parce qu’il est plus efficace de prévoir les accès, les flux, l’hébergement et la continuité dès le départ que de corriger une architecture après son déploiement. Cela facilite également l’intégration de nouveaux services par la suite.
Sources
- ANSSI — Panorama de la cybermenace 2025
- ANSSI — Synthèse de la menace sur l’IA générative face aux attaques informatiques
- CNIL — Consignes pour renforcer la sécurité des grandes bases de données
- CNIL — Les données de santé en pratique
- Agence du Numérique en Santé — Hébergement des données de santé
- Agence du Numérique en Santé — Référentiels de la procédure de certification HDS
Un projet pour votre pharmacie ?
Création, évolution, performance : ITEKPHARMA vous accompagne à chaque étape.